イベント概要
-
どんなイベント?
-
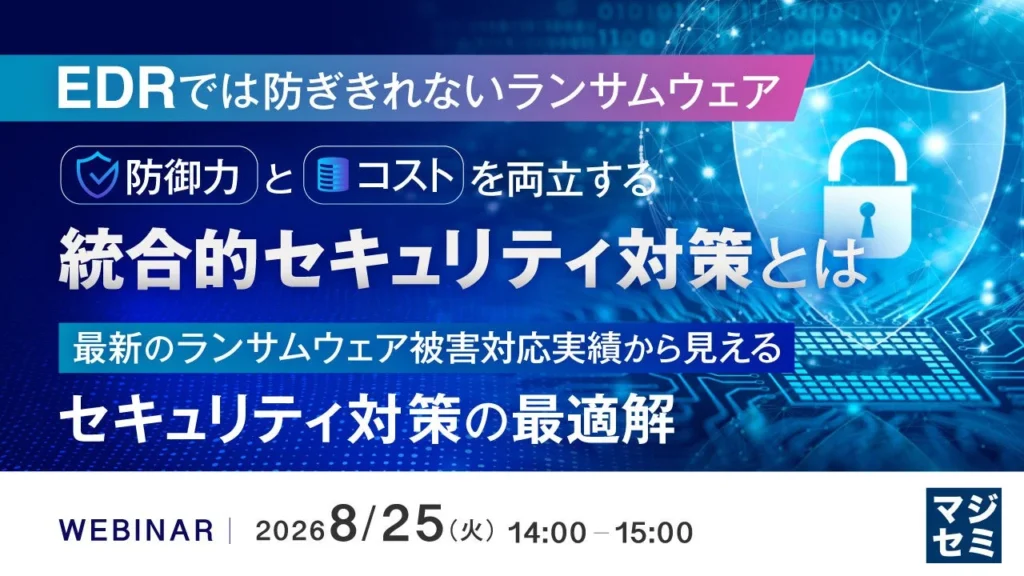
最新のランサムウェア攻撃トレンドと、EDRだけでは防ぎきれない実情を解説します。
-
セキュリティ人材不足や運用コストの課題を解決し、既存のセキュリティ製品を活かした「多層防御」と「24時間監視体制」の構築方法を具体的に紹介します。
-
インシデント事例を基に、攻撃の予兆を捉える方法や、経営層に自信を持って説明できるセキュリティ運用への道筋を学びます。
-
-
いつ開催?
- 2026年8月25日 (火) 14:00 – 15:00
-
どこで開催?
- オンライン(ウェビナー形式)
-
料金・入場方法?
- 参加費用については、以下の詳細・参加申込ページにてご確認ください。
-
見どころ
-
生成AIによる攻撃の高度化とEDRの限界: 攻撃者がEDRの検知を回避する手口や、生成AIを活用した新たな脅威について深く掘り下げます。
-
人材不足とアラート対応の課題解決: 大量のアラートを捌ききれない、24時間監視体制が維持できないといった悩みに、現実的な解決策を提示します。
-
コストを抑えた多層防御の実現: 既存のEDRやセキュリティ製品をリプレイスすることなく、その「隙間」を補強することで、防御力を高める方法を解説します。
-
攻撃の予兆を捉える: Active DirectoryやEntra IDにおける不審な操作など、攻撃が本格化する前の「予兆」をどのように検知し、対応すべきかを伝授します。
-
具体的な解決策の紹介: S&Jが開発した「KeepEye RansomSafe」と、Microsoft 365向け監視サービス「My SOC 365」が、既存資産を活かした検知・監視の補強策として紹介されます。
-
-
対象者
-
従業員1,000名以上の大企業でセキュリティ対策に課題を抱えている方
-
限られた予算の中で、効果的なランサムウェア対策を検討している方
-
経営層に対して、自社のセキュリティ対策の十分性を説明する必要がある方
-
-
申込・予約方法
-
参加をご希望の方は、以下のリンクよりお申し込みください。
-
巧妙化するランサムウェア攻撃から企業を守るために
近年、生成AIの進化により、ランサムウェア攻撃はこれまで以上に巧妙化しています。EDRを導入していても、攻撃者はその防御をすり抜ける手口を日々高度化させており、「EDRを導入しただけ」では最新の脅威を防ぎきれないケースが増加しています。
また、セキュリティ専門人材の不足も深刻な課題です。日々発生する大量のアラート対応や、深夜・休日を問わない24時間監視体制の維持は、多くの企業にとって大きな負担となっています。専任人材の増員や自社SOCの構築には多大なコストがかかるため、限られた予算の中でどのようにセキュリティを強化していくかが重要です。
本ウェビナーでは、これらの課題に対し、既存のセキュリティ資産を最大限に活用し、コストを抑えながら多層防御と24時間監視体制を実現する実践的なアプローチが提案されます。具体的なインシデント事例や近年の攻撃トレンドを踏まえ、「EDR導入後に何を、どう強化すれば守り切れるのか」という疑問に答える内容となっています。
主催・協力
-
主催・共催:S&J株式会社
-
協力:マジセミ株式会社
この機会に、貴社のセキュリティ対策を見直し、より強固な体制を築くための一歩を踏み出してみませんか?
その他のセミナー情報はこちらからご覧いただけます。