ウェビナー概要:見どころと参加方法
どんなウェビナー?
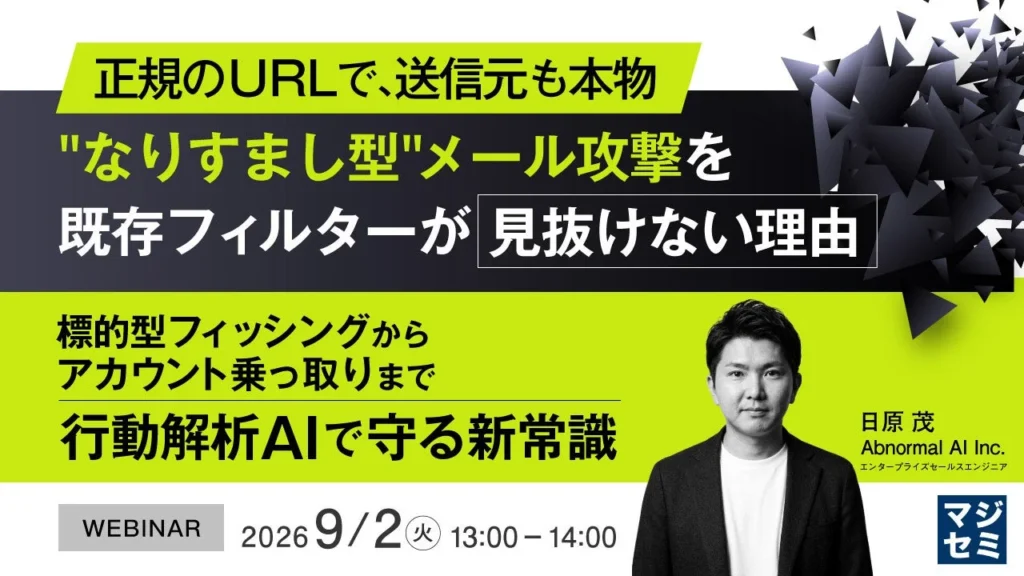
本ウェビナーでは、年々巧妙化する標的型フィッシングや、正規の仕組みを悪用する「デバイスコードフィッシング」といった新たな脅威に焦点を当てます。既存のメールフィルターがなぜこれらの攻撃を見抜けないのかを明らかにし、Abnormal AIが提供するクラウドメールセキュリティ「Inbound Email Security」が、AIによる行動解析でどのように企業を守るのかを具体的にご紹介します。
いつ・どこで開催?
開催日時:2026年9月2日(火)13:00〜14:00
開催場所:オンライン
ご自宅やオフィスから、インターネット環境があればどこからでもご参加いただけます。移動の手間なく、最新のセキュリティ情報を手に入れられる絶好のチャンスです!
料金・入場方法
参加費:無料
事前の参加登録が必要です。以下のリンクよりお申し込みください。
対象者
企業のセキュリティ担当者、IT管理者、情報システム部門の方など、メールセキュリティの強化に課題を感じているすべての方におすすめです。
申込方法
今すぐお申し込みください! 以下のリンクから詳細を確認し、お早めにご登録ください。
ウェビナーで学べること
巧妙化する「なりすまし型」攻撃の真実
取引先や社内担当者になりすます標的型フィッシングは、もはやメールの見た目だけで判別することは困難です。近年では、正規のURLや送信元を悪用し、認証情報を窃取する「デバイスコードフィッシング」のような手口も広がっています。これらの攻撃は、従業員一人ひとりの注意だけに頼るだけでは防ぎきれない段階に入っています。
既存のメール対策が限界を迎える理由
明確な悪意の痕跡を持たないこれらの攻撃は、シグネチャや評価情報に基づく従来のメールフィルターでは検知が困難です。Microsoft 365やGoogle Workspaceの標準的なセキュリティ機能を利用していても、正規の認証フローを悪用する攻撃や、乗っ取られた正規アカウントからのメールはすり抜けてしまうことがあります。その結果、セキュリティ担当者の運用負荷は増大する一方です。
AIが変えるメールセキュリティの新常識
本ウェビナーでは、Abnormal AIが提供する「Inbound Email Security」をご紹介します。このソリューションは、AIが組織内のユーザーやコミュニケーションの「正常な振る舞い」を学習し、そこから逸脱する異常なメールを即座に検知します。正規のURLや送信元を装うなりすましやBEC(ビジネスメール詐欺)など、既存対策をすり抜ける高度な攻撃にも対応可能です。
検知されたメールは自動でメールボックスから除去されるため、セキュリティ担当者の手作業による確認・対応負荷を大幅に軽減できます。さらに、AIによる行動解析は、サインインやデバイスの振る舞いの変化から、正規アカウントの乗っ取り(アカウントテイクオーバー)の検知にも対応しています。
Microsoft 365やGoogle WorkspaceとAPIで連携する方式のため、既存のメール環境を変更することなく、短時間で導入できるのも大きな特長です。ウェビナーでは、従来型フィルターやMicrosoft Defenderでは防ぎきれない攻撃に対し、行動解析AIがどのように異常を捉えるのかを具体的な事例を交えてお伝えします。
主催・協力
本ウェビナーは、Abnormal AIが主催し、マジセミ株式会社が協力しています。
マジセミでは、今後も「参加者の役に立つ」ウェビナーを多数開催予定です。過去セミナーの公開資料や、他の募集中セミナーは以下のリンクからご覧いただけます。
この機会に、最新のメールセキュリティ対策を学び、あなたの会社の情報資産を強固に守りましょう!