ウェビナー概要:見逃せない実用情報はこちら!
このウェビナーは、AIの進化によってさらに深刻化するサイバー脅威に対し、どのように先手を打つべきかを具体的に学ぶ絶好の機会です。
-
どんなウェビナー?
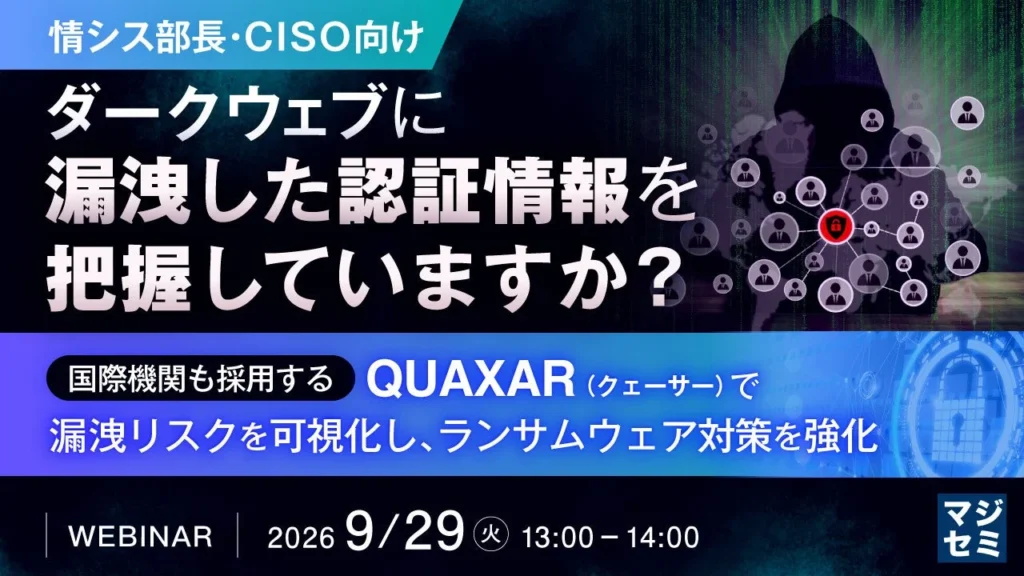
- ダークウェブに漏洩した認証情報の把握方法と、国際機関も採用する「QUAXAR(クェーサー)」を活用したランサムウェア対策強化の秘訣を解説します。
-
いつ開催?
- 2026年9月29日(火) 13:00〜14:00
-
どこで参加できる?
- オンライン(ウェビナー形式なので、ご自身のオフィスやご自宅から手軽に参加できます!)
-
参加費は?
- 無料
-
どんな人におすすめ?
-
自社情報がダークウェブに流出していないか不安な方
-
ランサムウェア対策を強化したいが、社内防御だけで十分か懸念している方
-
漏洩アカウントや外部委託先経由のリスクを把握したい方
-
ダークウェブ上のリスクを経営層に説明できる形で整理したいCISO、CSIRT、情報システム部門、セキュリティ企画部門の方々
-
-
申し込み方法は?
-
以下のリンクから、今すぐお申し込みください!
-
なぜ今、ダークウェブ対策が重要なのか?
AIの進化がもたらす新たな脅威
2026年4月に発表されたフロンティアAIモデル「ミュトス」は、脆弱性の発見から攻撃コードの生成までを自律的かつ高速に行える能力を持つと報じられ、サイバーセキュリティの世界に大きな衝撃を与えました。これを受け、金融庁は日本銀行と連名で、高度な汎用AIによる脅威の変化に対応するための短期的な対策を金融機関に要請しています。
攻撃のスピードが格段に上がる中、すでに流出してしまった認証情報は、攻撃者にとって「脆弱性の悪用すら不要な近道」となり、大規模な被害の起点となるリスクが高まっています。もはや年に一度の点検や事後対応だけでは、この変化に追いつくことは困難です。
社内だけでは見えない、隠れたリスク
多くの企業が社内ネットワークや端末の防御には多大な投資をしている一方で、ダークウェブ上に流通する自社関連情報まで継続的に監視できているケースは少ないでしょう。しかし、以下のようなリスクは知らないうちに進行している可能性があります。
-
退職者や委託先のアカウント情報が不正ログインに悪用される
-
顧客情報や機密文書が出回り、二次被害や信用低下につながる
-
攻撃者フォーラムで自社名が話題に上がり、攻撃対象として狙われる
ダークウェブ上の情報は日々変化するため、一度調査しただけでは不十分です。継続的な監視と、漏洩情報を把握した後の適切な優先度付け、関係部門や経営層への共有が不可欠となります。
国際機関も採用する「QUAXAR」で先制的な対策を!
本ウェビナーでは、ランサムウェア対策を「被害が起きてからの対応」ではなく、ダークウェブ上の漏洩・流通情報を起点とした「先制対処」として捉え直します。インターポールを含む国際機関・政府機関での実績を持つ「QUAXAR(クェーサー)」を活用し、自社に関連する漏洩アカウント、機密情報、攻撃者コミュニティ上の言及などをどのように検知し、優先度を付け、関係部門や経営層への説明につなげるかを具体的に解説します。
さらに、参加企業には嬉しい特典として、セミナー後の個別フォローで、貴社従業員アカウントに関連するパスワード漏洩状況の件数を無償でご確認いただけます。自社の現状把握や、今後の対策検討にぜひお役立てください。
この機会に、未来を見据えたサイバーセキュリティ対策の一歩を踏み出してみませんか?
主催・共催・協力
-
主催・共催: S2W Inc.、株式会社テクノプロ
-
協力: マジセミ株式会社
関連情報
マジセミでは、今後も「参加者の役に立つ」ウェビナーを多数開催しています。過去セミナーの公開資料や、他の募集中セミナーもぜひご覧ください。