イベント概要:知りたい情報はこちら!
-
どんなイベント?
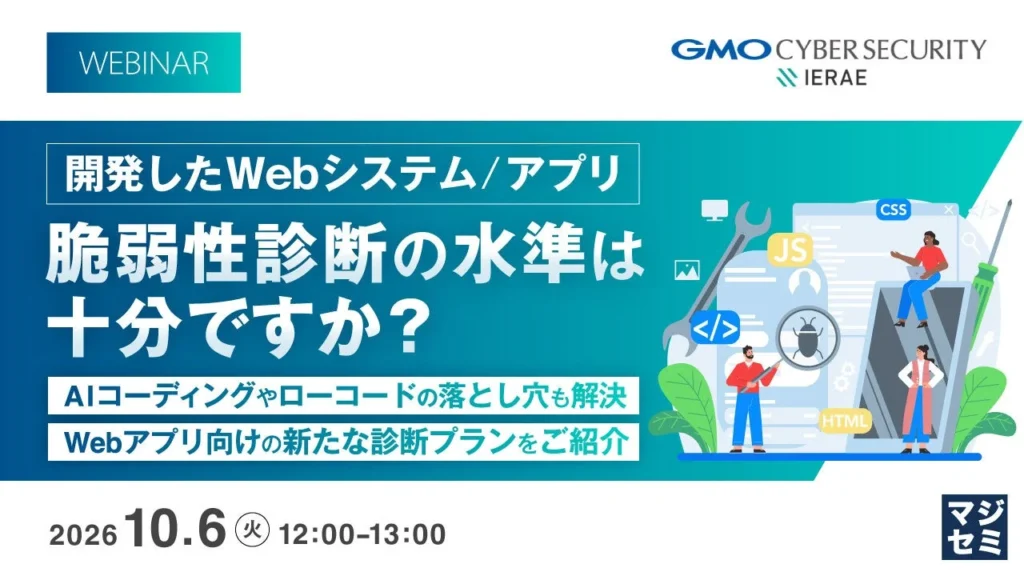
- Webシステムやアプリの脆弱性診断に関するオンラインセミナーです。サイバー攻撃の現状や、ローコード・AIコーディングによる潜在的脆弱性、そして「正しく質の高い」診断の重要性について学べます。GMOサイバーセキュリティ byイエラエが提供する「Webアプリケーション診断」の具体的な内容も紹介されます。
-
いつ・どこで開催?
-
開催日時:2026年10月6日(火)12:00~13:00
-
開催場所:オンライン(ご自宅やオフィスから気軽にアクセスできます!)
-
-
料金・入場方法?
- 参加費:無料! 事前申込制です。
-
見どころは?
-
サイバー攻撃の最新動向と、Webアプリが狙われる理由がわかります。
-
ローコードやAIコーディングで生まれた「潜在的脆弱性」の落とし穴とその対策が学べます。
-
「攻撃者視点」でリスクを洗い出し、優先順位を付ける“正しく、質の高い”脆弱性診断の秘訣が公開されます。
-
世界No.1ホワイトハッカーも所属するGMOサイバーセキュリティ byイエラエの診断サービスについて、1万6000件以上の実績に基づいた具体的な対策事例を聞くことができます。
-
目的や予算に合わせた新しい診断プランの概要も案内されるので、今後のセキュリティ対策に役立つ情報が満載です。
-
-
対象者は?
-
企業・組織の情報システム部門、システム/アプリケーション開発部門、セキュリティ推進部門、DX推進部門の担当者の方。
-
来期の診断導入を検討している方。
-
生成AIによるコード生成やローコード開発のセキュリティを見直したい方。
-
-
申込・予約方法?
-
以下のURLから詳細を確認し、お申し込みください。
-
なぜ今、Webアプリの脆弱性診断が重要なのか?
現代において、Webアプリケーションはインターネットに常時接続されており、サイバー攻撃者にとって最もアクセスしやすい入口となっています。DX推進やクラウドシフトにより、社内外からアクセス可能なWebアプリやスマホアプリが急増している一方、自社開発やローコード/ノーコード、AIコーディングによる内製化も進んでいます。
しかし、こうした開発プロセスの裏で、セキュリティレビューや品質管理が不十分なままリリースされる事例も少なくありません。多くのエンジニアがセキュリティを専門的に学んでいないケースもあり、脆弱なコードが放置されやすい状況です。経済産業省やIPAのガイドラインでは脆弱性診断の実施を推奨しており、製造・医療・金融といった特定の業界では事実上の義務化が進んでいます。また、取引先からのサプライチェーン全体でのセキュリティ強化要請も高まっており、もはや脆弱性診断は避けて通れない課題と言えるでしょう。
「正しく質の高い」脆弱性診断でリスクを可視化
Webアプリやサーバーの脆弱性診断をベンダーに任せきりにしていて、診断範囲や深さが不明確なままでは、重要なリスクを見落とす危険性があります。また、予算や期間の制約から対策が後手に回るケースも少なくありません。
「過去にツール診断を行ったが十分か不安」「1年以上診断を実施していない」「ECサイトや個人情報・決済機能を扱っており、リスクを抑えたい」といった悩みを抱えている方もいるかもしれません。サービス拡大や新機能追加の局面で本当に求められるのは、単なるチェックリストの消化ではなく、リスクを可視化し、優先順位を明確に示す“正しく、質の高い”脆弱性診断なのです。
世界No.1ホワイトハッカーが「攻撃者視点」で診断
本セミナーでは、脆弱性診断で最も重要となる「攻撃者視点」でのリスク洗い出しと優先順位付けを実践するためのソリューションとして、GMOサイバーセキュリティ byイエラエが提供する「Webアプリケーション診断」が紹介されます。
同サービスには世界No.1ホワイトハッカーも所属する診断チームがあり、ツールでは検出困難な論理的脆弱性まで手動で評価します。1万6000件以上の豊富な実績をもとに、実行可能な具体的な対策が提示されるため、自社システムのセキュリティリスクを客観的に可視化し、どの領域の対策が急務かを明確化するのに役立ちます。
自組織のセキュリティレベルを本気で見直すきっかけとして、ぜひ本セミナーへご参加ください。来期の診断導入を検討している方や、生成AIによるコード生成、ローコード開発のセキュリティを見直したい方にとって、きっと貴重な情報が得られるはずです。
主催・協力
-
主催:GMOサイバーセキュリティ byイエラエ株式会社
-
協力:マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していくとのことです。
過去セミナーの公開資料や、他の募集中セミナーはこちらでご覧いただけます。